Domain schnuerung.de kaufen?
Wir ziehen mit dem Projekt
schnuerung.de um.
Sind Sie am Kauf der Domain
schnuerung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schnuerung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie kann ich eine Perlenkette mit Knoten herstellen, jedoch ohne Verschluss?
Um eine Perlenkette mit Knoten herzustellen, ohne einen Verschluss zu verwenden, benötigst du eine Schnur oder ein Band, das lang genug ist, um die gewünschte Länge der Kette zu erreichen. Beginne, indem du eine Schlaufe am Ende der Schnur machst und sie festziehst. Fädele dann die Perlen auf die Schnur und mache nach jeder Perle einen Knoten, um sie zu fixieren. Wiederhole diesen Vorgang, bis du alle Perlen aufgereiht und verknotet hast, und beende die Kette mit einer weiteren Schlaufe am Ende der Schnur. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Arbeit und gesellschaftlicher ZusammenhaltArbeit und gesellschaftlicher Zusammenhalt , Konzepte, Themen, Analysen , Gaszüge & -gestänge, Leerlaufkabel & -regler > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20240619, Redaktion: Vogel, Berthold~Wolf, Harald, Seitenzahl/Blattzahl: 354, Keyword: Arbeitsbedingungen; Arbeitsmarkt; Arbeitssoziologie; Arbeitsverhältnisse; Beschäftigung; Care-Arbeit; Corona-Pandemie; Erwerbsarbeit; FGZ; Forschungsinstitut Gesellschaftlicher Zusammenhalt; Nachhaltigkeit; Open Access; Polarisierung; Sozialstruktur; Wandel der Erwerbsarbeit; digitale Transformation; gesellschaftlicher Zusammenhalt; sozial-ökologische Transformation, Fachschema: Soziologie / Theorie, Philosophie, Anthropologie~Soziologie / Arbeit, Wirtschaft, Technik, Fachkategorie: Soziologie: Arbeit und Beruf, Warengruppe: HC/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 152, Höhe: 35, Gewicht: 500, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
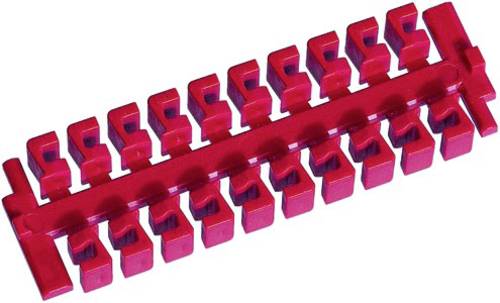
Fixierung 09140009960 HARTING Inhalt: 1 St. FixierungHarting Han Verriegelungselement 09140009960 Abbildung ähnlich. Bitte achten Sie auf die technischen Daten und die EAN des Produkts. Hersteller:HartingBezeichnung:Han Verriegelungselement f. GelenkrahmenTyp:09140009960Art des Zubehörs/Ersatzteils:sonstige Harting Han Verriegelungselement 09140009960: weitere Details Fixierung, für Han-Modular Gelenkrahmen, Kunststoff, 20 Stück am Block EAN: 5713140018846 Geliefert wird: Harting Han Verriegelungselement f. Gelenkrahmen 09140009960, Verpackungseinheit: 1 Stk., EAN: 57131400188469,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
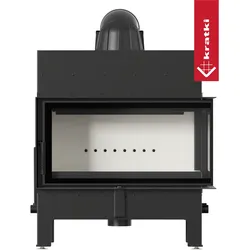
Freistehender Stahlkamin KOZA SKADI mit SchließmechanismusGenießen Sie behagliche Wärme und zeitloses Design – der Freistehender Stahlkamin KOZA SKADI mit Schließmechanismus ist ein freistehender Holzofen, der jeden Wohnraum zum Mittelpunkt des Hauses macht. Nennleistung: 5.5 kW Brennstoffart: Getrocknetes Laubholz (Luftfeuchtigkeit ≤ 20%) Energieklasse: A EEI-Koeffizient: 106.7 Saisonale Energieeffizienz: 70.5 % Wärmeeffizienz: 80.5 % Wärmeleistung Raumerwärmung: 5.5 kW CO-Emissionen: 0.077 Staubemissionen: 21.0 mg/Nm3 Abgastemperatur: 297.0 °C Abgasdurchmesser: 150 mm Farbe: Schwarz Verschalung: Weiß Material: Stahl Verglasung: Halbe Runde Ausstattung: Laden der Verbrennungskammer,Verstellbare Füße M10,Asche,Dekoratives Glas,Lufteinlass Zertifikate: zur Rekuperation geeignet,KRATKI PRO,Ökodesign,BImSchV 2,7* Flamme Verte Abmessungen (T × B × H): 49.5 × 49.5 × 102.7 cm Gewicht: 117.1 kg EAN: 5903751295914 Artikelnummer: SKADI/BA1 Vorderseite: Stahlfront mit gebogenem Siebdruckglas1606,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeit und gesellschaftlicher ZusammenhaltArbeit und gesellschaftlicher Zusammenhalt , Konzepte, Themen, Analysen , Gaszüge & -gestänge, Leerlaufkabel & -regler > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20240619, Redaktion: Vogel, Berthold~Wolf, Harald, Seitenzahl/Blattzahl: 354, Keyword: Arbeitsbedingungen; Arbeitsmarkt; Arbeitssoziologie; Arbeitsverhältnisse; Beschäftigung; Care-Arbeit; Corona-Pandemie; Erwerbsarbeit; FGZ; Forschungsinstitut Gesellschaftlicher Zusammenhalt; Nachhaltigkeit; Open Access; Polarisierung; Sozialstruktur; Wandel der Erwerbsarbeit; digitale Transformation; gesellschaftlicher Zusammenhalt; sozial-ökologische Transformation, Fachschema: Soziologie / Theorie, Philosophie, Anthropologie~Soziologie / Arbeit, Wirtschaft, Technik, Fachkategorie: Soziologie: Arbeit und Beruf, Warengruppe: HC/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 152, Höhe: 35, Gewicht: 500, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie kann ich eine Perlenkette mit Knoten herstellen, jedoch ohne Verschluss?
Um eine Perlenkette mit Knoten herzustellen, ohne einen Verschluss zu verwenden, benötigst du eine Schnur oder ein Band, das lang genug ist, um die gewünschte Länge der Kette zu erreichen. Beginne, indem du eine Schlaufe am Ende der Schnur machst und sie festziehst. Fädele dann die Perlen auf die Schnur und mache nach jeder Perle einen Knoten, um sie zu fixieren. Wiederhole diesen Vorgang, bis du alle Perlen aufgereiht und verknotet hast, und beende die Kette mit einer weiteren Schlaufe am Ende der Schnur. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Fixierung 09140009960 HARTING Inhalt: 1 St. FixierungHarting Han Verriegelungselement 09140009960 Abbildung ähnlich. Bitte achten Sie auf die technischen Daten und die EAN des Produkts. Hersteller:HartingBezeichnung:Han Verriegelungselement f. GelenkrahmenTyp:09140009960Art des Zubehörs/Ersatzteils:sonstige Harting Han Verriegelungselement 09140009960: weitere Details Fixierung, für Han-Modular Gelenkrahmen, Kunststoff, 20 Stück am Block EAN: 5713140018846 Geliefert wird: Harting Han Verriegelungselement f. Gelenkrahmen 09140009960, Verpackungseinheit: 1 Stk., EAN: 57131400188469,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Freistehender Stahlkamin KOZA SKADI mit SchließmechanismusGenießen Sie behagliche Wärme und zeitloses Design – der Freistehender Stahlkamin KOZA SKADI mit Schließmechanismus ist ein freistehender Holzofen, der jeden Wohnraum zum Mittelpunkt des Hauses macht. Nennleistung: 5.5 kW Brennstoffart: Getrocknetes Laubholz (Luftfeuchtigkeit ≤ 20%) Energieklasse: A EEI-Koeffizient: 106.7 Saisonale Energieeffizienz: 70.5 % Wärmeeffizienz: 80.5 % Wärmeleistung Raumerwärmung: 5.5 kW CO-Emissionen: 0.077 Staubemissionen: 21.0 mg/Nm3 Abgastemperatur: 297.0 °C Abgasdurchmesser: 150 mm Farbe: Schwarz Verschalung: Weiß Material: Stahl Verglasung: Halbe Runde Ausstattung: Laden der Verbrennungskammer,Verstellbare Füße M10,Asche,Dekoratives Glas,Lufteinlass Zertifikate: zur Rekuperation geeignet,KRATKI PRO,Ökodesign,BImSchV 2,7* Flamme Verte Abmessungen (T × B × H): 49.5 × 49.5 × 102.7 cm Gewicht: 117.1 kg EAN: 5903751295914 Artikelnummer: SKADI/BA1 Vorderseite: Stahlfront mit gebogenem Siebdruckglas1606,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Luftkamin FLOKI L rechts mit SchließmechanismusQualität aus dem Hause KRATKI – das Luftkamin FLOKI L rechts mit Schließmechanismus überzeugt durch hochwertige Verarbeitung und durchdachtes Design. Leistungsbereich: 9-15 kW Nennleistung: 12.0 kW Brennstoffart: Getrocknetes Laubholz (Luftfeuchtigkeit ≤ 20%) Energieklasse: A+ EEI-Koeffizient: 114.0 Saisonale Energieeffizienz: 75.0 % Wärmeeffizienz: 85.4 % Wärmeleistung Raumerwärmung: 12.0 kW CO-Emissionen: 0.092 Staubemissionen: 17.0 mg/Nm3 Abgastemperatur: 233.0 °C Abgasdurchmesser: 200 mm Farbe: Schwarz Verschalung: Weiß Material: Stahl Verglasung: Ecke rechts Version: Ecke rechts Ausstattung: Lufteinlass,Dekoratives Glas,Asche,Laden der Verbrennungskammer Zertifikate: Ökodesign,zur Rekuperation geeignet,BImSchV 2 Abmessungen (T × B × H): 49.4 × 89.9 × 120.4 cm Gewicht: 169.72 kg EAN: 5903751242468 Artikelnummer: FLOKI/L/P/BA1 Vorderseite: Stahlfront mit Siebdruckglas1497,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Luftkamin FLOKI L einfach mit SchließmechanismusQualität aus dem Hause KRATKI – das Luftkamin FLOKI L einfach mit Schließmechanismus überzeugt durch hochwertige Verarbeitung und durchdachtes Design. Leistungsbereich: 9-15 kW Nennleistung: 12.0 kW Brennstoffart: Getrocknetes Laubholz (Luftfeuchtigkeit ≤ 20%) Energieklasse: A+ EEI-Koeffizient: 114.0 Saisonale Energieeffizienz: 75.0 % Wärmeeffizienz: 85.4 % Wärmeleistung Raumerwärmung: 12.0 kW CO-Emissionen: 0.092 Staubemissionen: 17.0 mg/Nm3 Abgastemperatur: 233.0 °C Abgasdurchmesser: 200 mm Farbe: Schwarz Verschalung: Weiß Material: Stahl Verglasung: Vorderseite Version: Vorderseite Ausstattung: Lufteinlass,Dekoratives Glas,Asche,Laden der Verbrennungskammer Zertifikate: Ökodesign,BImSchV 2,zur Rekuperation geeignet Abmessungen (T × B × H): 48.2 × 93.2 × 120.4 cm Gewicht: 175.21 kg EAN: 5903751242482 Artikelnummer: FLOKI/L/PF/BA1 Vorderseite: Stahlfront mit Siebdruckglas1429,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.